

Es gibt eine Zahl, die die Debatte um Datensouveränität in Deutschland gut zusammenfasst. Im Bitkom Cloud Report 2026 nennen 59 Prozent der befragten Unternehmen Lock-in-Effekte als größtes Hindernis beim Anbieterwechsel, etwa schwierige Datenexporte oder aufwendige Migrationen. Bei den Auswahlkriterien für einen Cloud-Anbieter zählen aber nur 37 Prozent die einfache Wechselmöglichkeit zu den Must-haves (Bitkom). Das größte bekannte Problem wird bei der Entscheidung, die es verursacht, mehrheitlich nicht geprüft. Dieser Beitrag erklärt, was Datensouveränität rechtlich und technisch bedeutet, und übersetzt sie in Kriterien, die sich in einer Ausschreibung tatsächlich abfragen lassen.
Was ist Datensouveränität?
Datensouveränität ist die Fähigkeit einer Organisation, selbstbestimmt über ihre Daten zu verfügen: über Erhebung, Speicherung, Verarbeitung, Weitergabe und Löschung. Entscheidend ist der zweite Teil der Definition, den Anbieterbroschüren gern weglassen. Zur Souveränität gehört nicht nur das Recht, sondern die tatsächliche technische und organisatorische Fähigkeit, dieses Recht durchzusetzen.
Datensouveränität, Datenhoheit, Datenresidenz: drei Fragen, drei Antworten
Die Begriffe werden im Markt durcheinandergeworfen, und die Verwechslung ist teuer. Drei Ebenen lassen sich sauber trennen:
| Begriff | Beantwortet die Frage | Charakter |
|---|---|---|
| Datenresidenz | Wo liegen die Daten physisch? | Eine vertraglich zusagbare Betriebseigenschaft. Sagt nichts über Zugriffsrechte aus. |
| Datenlokalisierung | Wo müssen die Daten per Gesetz liegen? | Eine gesetzliche Pflicht für bestimmte Datenarten, nicht für alle Unternehmen relevant. |
| Datenhoheit | Wer ist rechtlich zuständig und entscheidungsbefugt? | Die rechtliche Ebene. Wird umgangssprachlich meist synonym zu Datensouveränität verwendet. |
| Datensouveränität | Wer entscheidet über den Zugriff, kann ich das durchsetzen und im Zweifel den Anbieter wechseln? | Rechtliche, technische und organisatorische Ebene zusammen. |
| Digitale Souveränität | Wie selbstbestimmt sind wir im digitalen Raum insgesamt? | Oberbegriff. Umfasst zusätzlich Infrastruktur, Plattformen, Standards und Kompetenzen. |
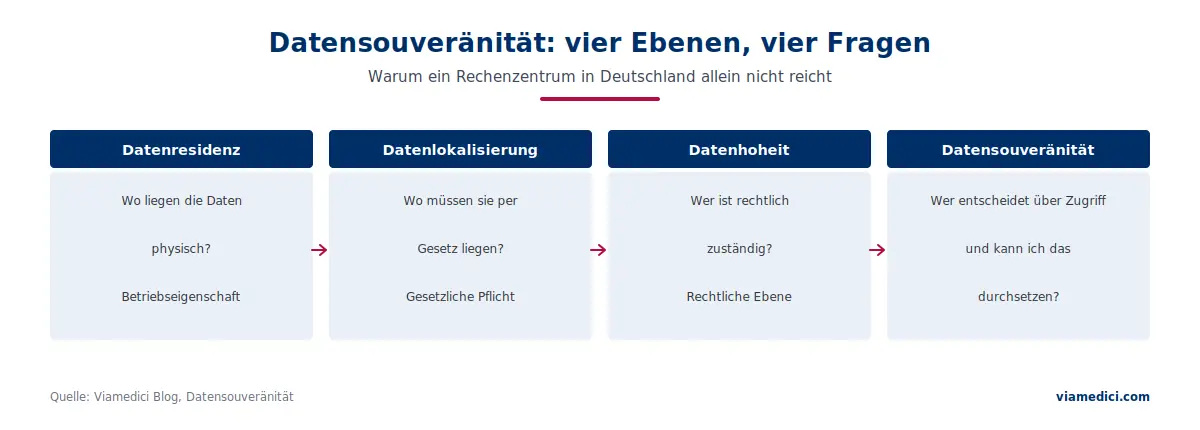
Der teuerste Denkfehler im Markt ist die Gleichsetzung von Residenz und Souveränität. Ein Rechenzentrum in Frankfurt ist ein Standortnachweis, kein Zugriffsschutz.
Warum ein EU-Rechenzentrum nicht ausreicht
Dafür gibt es einen ungewöhnlich klaren Beleg. Am 10. Juni 2025 sagte ein Vertreter von Microsoft France vor einem Untersuchungsausschuss des französischen Senats unter Eid aus. Auf die Frage, ob er garantieren könne, dass Daten französischer Bürger niemals ohne ausdrückliche Zustimmung französischer Stellen an die US-Regierung übermittelt würden, antwortete er, dass er das nicht garantieren könne. Er ergänzte, dass es bislang nicht vorgekommen sei (Anhörung beim französischen Senat).
Der Grund ist keine Nachlässigkeit des Anbieters, sondern die Rechtslage. Ein Unternehmen, das unter US-Jurisdiktion steht, kann US-Herausgabepflichten unterliegen, unabhängig davon, wo die Server stehen. Daraus folgt allerdings nicht, dass jede Anfrage zulässig wäre oder dass Daten tatsächlich herausgegeben werden: Anbieter können Anfragen anfechten, es gibt Verfahrenswege und Transparenzberichte, und die technische Ausgestaltung, etwa wer die Schlüssel hält, verändert die praktische Reichweite erheblich. Was bleibt, ist ein Restrisiko, das der Standort allein nicht beseitigt. Die zweite Frage lautet deshalb: Welcher Rechtsordnung unterliegt der Betreiber, und welche Kontrolle über Schlüssel, Zugriffe und Betrieb liegt tatsächlich außerhalb dieser Jurisdiktion?
Der rechtliche Rahmen 2026
Vier Regelwerke sind für die Entscheidung relevant. Sie befinden sich in sehr unterschiedlichen Reifegraden, und diese Unterscheidung wird in der Marktkommunikation regelmäßig verwischt.
EU Data Act: der Beschaffungshebel
Der Data Act, Verordnung (EU) 2023/2854, ist seit dem 11. Januar 2024 in Kraft und seit dem 12. September 2025 anwendbar. Für Cloud-Kunden ist Kapitel VI das entscheidende Stück: Es verpflichtet Anbieter, Wechselhindernisse abzubauen, offene Schnittstellen bereitzustellen und bei PaaS und SaaS einen Export in einem gängigen maschinenlesbaren Format zu ermöglichen. Bei IaaS gilt zusätzlich das Prinzip der funktionalen Äquivalenz (Europäische Kommission).
Zwei Punkte werden dabei fast durchgängig falsch dargestellt. Erstens sind die Wechselgebühren noch nicht abgeschafft. Sie entfallen vollständig, einschließlich der Gebühren für den Datenegress beim Wechsel, erst ab dem 12. Januar 2027. In der Übergangszeit von Januar 2024 bis dahin dürfen Anbieter die tatsächlich entstandenen direkten Kosten weiterhin berechnen. Zweitens betrifft der Wegfall ausdrücklich nur den Wechsel, nicht den laufenden Betrieb: Die normalen Egress-Kosten dafür, dass Sie Daten aus der Cloud an Ihre eigenen Nutzer ausliefern, bleiben bestehen. Und Leistungen, die über die gesetzlichen Mindestanforderungen hinausgehen, etwa die Konvertierung in ein bestimmtes Zielformat, bleiben auch nach 2027 bepreisbar.
Für die Praxis ist das kein Compliance-Thema, sondern ein Verhandlungshebel. Läuft ein Vertrag über den Januar 2027 hinaus, gehören Exportformate, Übergangsfristen und die Abgrenzung zwischen Mindestleistung und bepreisbarer Zusatzleistung schon jetzt schriftlich hinein.
BSI C3A: der für DACH praktisch relevanteste Maßstab
Das BSI hat am 27. April 2026 erstmals den Kriterienkatalog C3A veröffentlicht, Criteria enabling Cloud Computing Autonomy (BSI). Die Abgrenzung zum bekannten C5 ist wichtig: C5 bewertet Sicherheitseigenschaften, C3A bewertet, ob ein Cloud-Angebot im jeweiligen Risikokontext selbstbestimmt genutzt werden kann. C3A setzt die Erfüllung von C5 voraus.
C3A entfaltet keine regulative Wirkung, es ist ein Handlungsrahmen für die Beschaffung. Für ein Unternehmen, das gerade eine Ausschreibung schreibt, ist es damit praktisch wertvoller als jede politische Absichtserklärung: Es liefert prüfbare Kriterien statt Bekenntnisse.
Cloud and AI Development Act: angekündigt, nicht geltend
Die Europäische Kommission hat am 3. Juni 2026 den Vorschlag für den Cloud and AI Development Act angenommen (Europäische Kommission). Er definiert Cloud- und KI-Souveränität über vier Assurance Level, von der reinen Verarbeitung innerhalb der Union über den Nachweis der Unabhängigkeit von Drittstaaten und EU-Eigentum bis zur vollständigen Kontrolle über die Software-Lieferkette.
Entscheidend für die Einordnung: Das ist ein Kommissionsvorschlag, kein geltendes Recht. Die Verhandlungen zwischen Rat und Parlament stehen aus, und der Souveränitätsrahmen gilt als zentrales Streitfeld. Für Anforderungen, die heute formuliert werden, sind C5 und C3A die belastbare Grundlage. Die CADA-Level taugen allenfalls als Zielbild.
EUCS: seit Jahren blockiert
Das europäische Cloud-Zertifizierungsschema EUCS ist nicht verabschiedet. Auf der ENISA-Publikationsseite steht bis heute die Entwurfsfassung von Dezember 2020 (ENISA). Das Verfahren ist an den Souveränitäts- und Lokalisierungsanforderungen blockiert; in einem Entwurf von 2024 wurden die harten Vorgaben gestrichen und durch eine Offenlegungspflicht ersetzt. Marktbeiträge, die erste EUCS-Zertifikate ankündigen, sollten Sie skeptisch lesen.
Angemessenheitsbeschluss und CLOUD Act
Der Angemessenheitsbeschluss zum EU-US Data Privacy Framework ist weiterhin in Kraft. Die Klage gegen ihn wurde vom Gericht der Europäischen Union am 3. September 2025 abgewiesen (IAPP). Ein Rechtsmittel ist seit Ende Oktober 2025 beim Europäischen Gerichtshof anhängig, ein Verhandlungstermin war zum Redaktionsschluss nicht bekannt. Für die Planung heißt das: Der Rahmen gilt, aber er steht unter Vorbehalt. Bei mehrjährigen Verträgen gehört der Fall einer erneuten Aufhebung vertraglich mitgedacht, statt darauf zu hoffen, dass er nicht eintritt.
Gaia-X: was daraus tatsächlich geworden ist
Gaia-X wird abwechselnd als europäische Antwort auf die Hyperscaler und als gescheitertes Projekt dargestellt. Beides trifft nicht zu.
Gaia-X ist kein Cloud-Anbieter und war nie einer. Der Verband liefert ein Trust Framework, ein Compliance-Dokument, Labels und ein Netz von Clearing Houses. Die deutschen Förderprojekte wurden vom Bundeswirtschaftsministerium am 1. April 2025 für abgeschlossen erklärt (BMWE). Kritik gab es früh und berechtigt: Bereits 2021 traten US-amerikanische und chinesische Konzerne der Allianz bei, was den Souveränitätsanspruch für viele Beobachter unterlief.
Die nüchterne Einordnung für eine Auswahlentscheidung im Jahr 2026: Gaia-X wirkt mittelbar über Datenraum-Ökosysteme wie Catena-X. Ein praktisch verwendbares Prüfsiegel für Ihre PIM-Ausschreibung liefert es nicht. Wer heute nachweisbare Kriterien braucht, greift zu C5 und C3A.
Betriebsmodelle im Vergleich
Souveränität ist keine Ja-oder-Nein-Eigenschaft, sondern eine Frage der Kontrolltiefe. Die folgende Übersicht ordnet die gängigen Modelle nach genau dieser Dimension. Die Reihenfolge ist dabei eine Orientierung, keine feste Rangfolge: Wer die Verschlüsselungsschlüssel hält, welche Unterauftragsverarbeiter beteiligt sind, wo die Kontrollebene der Plattform liegt und welches Personal Zugriff hat, kann die Einordnung im Einzelfall verschieben. Eine gut abgesicherte EU-Region mit kundenseitiger Schlüsselverwaltung kann mehr Kontrolle bieten als ein schlecht betriebenes eigenes Rechenzentrum.
| Modell | Kontrolltiefe | Typische Einschränkung | Wann sinnvoll |
|---|---|---|---|
| Public Cloud, globale Region | Gering. Standort oft wählbar, Jurisdiktion des Betreibers bleibt | Drittstaatenzugriff rechtlich nicht ausgeschlossen | Unkritische Daten, hoher Bedarf an Innovationsgeschwindigkeit |
| Public Cloud, EU-Region | Mittel. Residenz zugesagt | Residenz ist nicht Souveränität, siehe Senatsanhörung | Standardfall für Daten mit mittlerem Schutzbedarf |
| Dedizierter Betrieb durch EU-Partner | Hoch. Betrieb, Schlüssel und Identitäten beim europäischen Partner | Verfügbarkeit teils erst angekündigt, Funktionsumfang kann nachlaufen | Daten mit hohem Schutzbedarf bei gleichzeitigem Wunsch nach Hyperscaler-Funktionalität |
| Private Cloud bei europäischem Anbieter | Hoch. Betreiber ohne Drittstaaten-Jurisdiktion | Kleineres Funktionsportfolio, mehr Eigenleistung | Konstruktions-, Preis- und Compliance-Daten |
| On-Premises | Sehr hoch | Höchster Personal- und Investitionsbedarf, Innovationsgeschwindigkeit sinkt | Wenn regulatorisch gefordert oder das Schutzniveau es zwingend verlangt |
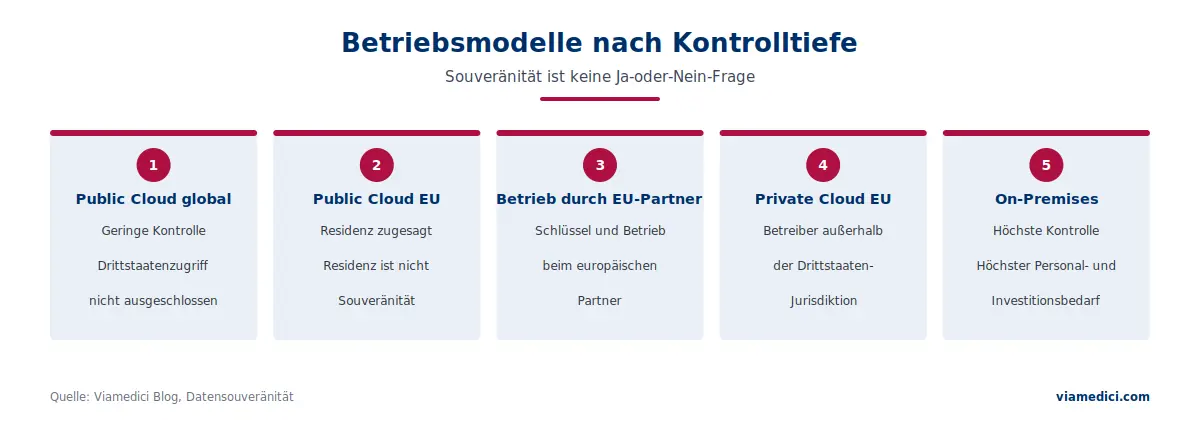
Der Realitätscheck gehört dazu: Nach dem Bitkom Cloud Report 2026 halten 85 Prozent der befragten Unternehmen Deutschland für zu abhängig von US-Cloud-Anbietern, 91 Prozent würden deutsche Anbieter bevorzugen, aber 43 Prozent sagen, für ihre Anforderungen gebe es derzeit keine gleichwertigen europäischen Alternativen (Bitkom Cloud Report 2026). Ein risikobasierter Ansatz ist deshalb realistischer als ein pauschales Bekenntnis: nicht jedes Datenobjekt braucht die höchste Kontrolltiefe.
Ein häufig verwechselter Punkt am Rande: Die Delos Cloud richtet sich an die öffentliche Verwaltung, nicht an Industrieunternehmen. Für Hersteller und Händler ist sie keine Beschaffungsoption, auch wenn sie in Marktbeiträgen oft im selben Atemzug genannt wird.
Datensouveränität auf Applikationsebene
Die gesamte öffentliche Debatte dreht sich um Infrastruktur: Rechenzentren, Hyperscaler, Schlüsselverwaltung. Für ein Industrieunternehmen liegt der eigentliche Wert aber eine Ebene höher. In einem PIM oder MDM liegen Produktattribute, Preisstrukturen, Lieferantenbeziehungen, technische Spezifikationen und Compliance-Nachweise. Das ist das Kronjuwel, nicht die virtuelle Maschine.
Für die Softwareauswahl folgt daraus, dass drei Fragen wichtiger sind als der Rechenzentrumsstandort.
Was gehört zu einem vollständigen Datenexport?
Der Data Act verpflichtet Anbieter zum Export in einem gängigen maschinenlesbaren Format. Was das konkret umfasst, definiert er nicht. Genau deshalb gehört die Definition in Ihre Ausschreibung:
- Stammdaten aller Objekttypen, nicht nur der Produkte
- Historie und Versionsstände, nicht nur der aktuelle Stand
- Beziehungen und Referenzen zwischen Objekten, sonst exportieren Sie eine Liste statt eines Datenmodells
- Klassifikationsbäume und Merkmalsdefinitionen inklusive Wertelisten
- Medienassets samt Metadaten und Zuordnungen
- Workflow-Konfiguration und Rechte- und Rollenmodell
- Alles in dokumentierten, offenen Formaten, ohne Zusatzkosten und mit einem reproduzierbaren Testexport, den Sie vor Vertragsschluss einmal durchführen lassen
Der letzte Punkt ist der wichtigste und der unbequemste. Ein Exportversprechen im Vertrag ist wenig wert, wenn niemand es je ausprobiert hat.
Austauschbarkeit des KI-Modellanbieters
Dieser Punkt ist neu und wird in den Souveränitätsdebatten bisher kaum behandelt. Sobald ein PIM-Copilot Produktdaten an ein externes Sprachmodell schickt, entscheidet sich Datensouveränität an vier Fragen: Wohin gehen Prompt und Kontext? Werden Kundendaten für das Training von Modellen genutzt? Wie lange werden Prompts und Ausgaben gespeichert? Und lässt sich der Modellanbieter wechseln, ohne die Funktion neu zu implementieren? Welche KI-Funktionen im PIM heute sinnvoll automatisierbar sind und welche Kontrollen dazugehören, behandelt unser Beitrag zu KI im PIM.
Wahlfreiheit beim Betriebsmodell
Die dritte Frage ist die einfachste und wird trotzdem selten gestellt: Lässt sich dieselbe Software in verschiedenen Betriebsmodellen betreiben, und zwar ohne Funktionsverlust und ohne Neuimplementierung? Wer heute in der Public Cloud startet und in drei Jahren aus regulatorischen Gründen wechseln muss, will diese Frage vorher beantwortet haben. Die Viamedici EPIM-Plattform ist beispielsweise cloudbasiert, hybrid und on-premise betreibbar. Das hält die Entscheidung grundsätzlich offen, statt sie bei der Einführung endgültig zu treffen. Was ein späterer Wechsel konkret bedeutet, also welcher Migrationsaufwand entsteht und ob einzelne Funktionen modellabhängig sind, gehört in jedem Fall vor Vertragsschluss anbieterseitig schriftlich bestätigt. Verlassen Sie sich dabei nicht auf eine Produktbroschüre.
Datenklassifizierung: nicht jedes Attribut braucht dasselbe Schutzniveau
Der praktikabelste Einstieg in das Thema ist keine Grundsatzentscheidung, sondern eine Sortierung. Produktdaten sind nicht homogen:
| Datenart | Beispiel | Schutzbedarf | Konsequenz |
|---|---|---|---|
| Öffentliche Katalogdaten | Maße, Farben, Artikelbezeichnung | Gering. Sind ohnehin publiziert | Public Cloud unkritisch |
| Kanalabhängige Marketinginhalte | Beschreibungstexte, Bildauswahl je Markt | Gering bis mittel | Public Cloud vertretbar |
| Kalkulationsrelevante Daten | Einkaufspreise, Konditionen, Margen | Hoch | Zugriffsschutz und Rollenmodell entscheidend |
| Konstruktions- und technische Daten | Stücklisten, Toleranzen, Fertigungsparameter | Hoch bis sehr hoch | Betriebsmodell mit hoher Kontrolltiefe erwägen |
| Compliance- und Nachweisdaten | Zertifikate, Prüfberichte, Konformitätserklärungen | Hoch | Nachvollziehbarkeit und Aufbewahrung wichtiger als Standort |
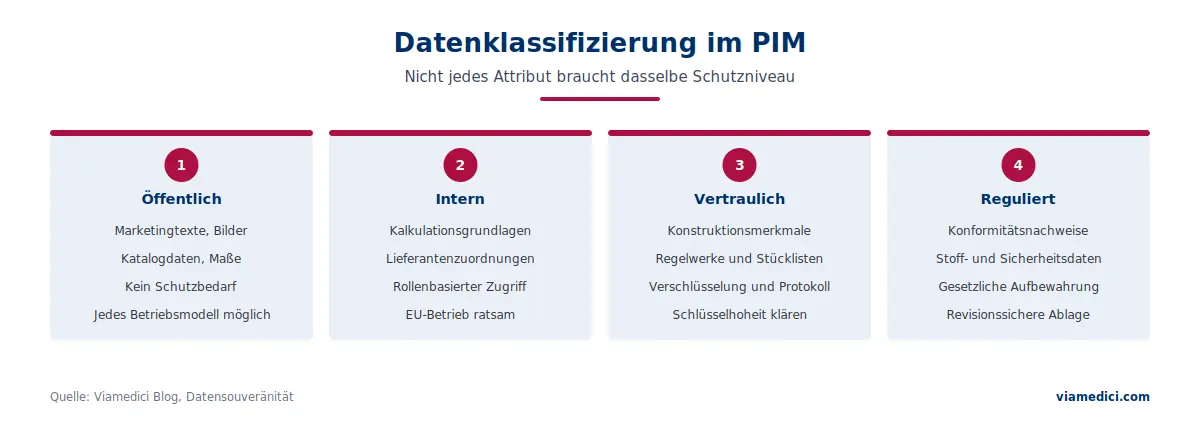
Diese Sortierung ist selbst eine Governance-Aufgabe. Wer sie systematisch angeht, braucht klare Verantwortlichkeiten je Datenobjekt; wie sich das organisieren lässt, beschreibt unser Beitrag zu Data Governance, die dazugehörige Rolle beschreibt der Beitrag zum Data Steward.
Zehn Fragen für die PIM-Ausschreibung
Konkret abfragbar, nachprüfbar, ohne Bekenntnisrhetorik:
- In welchen Betriebsmodellen ist die Software verfügbar, und welche Funktionen fehlen im jeweiligen Modell?
- Welcher Rechtsordnung unterliegt der Betreiber, und wer hält die Verschlüsselungsschlüssel?
- Welche Unterauftragsverarbeiter sind beteiligt, und in welchen Ländern sitzen sie?
- Welche Datenarten verlassen im Regelbetrieb die EU, und zu welchem Zweck?
- Was genau umfasst ein Datenexport, und führen Sie einen Testexport vor Vertragsschluss durch?
- In welchen Formaten liegt der Export vor, und sind diese dokumentiert und offen?
- Welche Kosten entstehen beim Wechsel heute, und wie ändert sich das ab dem 12. Januar 2027?
- Welches Sprachmodell wird für KI-Funktionen genutzt, und lässt es sich austauschen?
- Werden unsere Daten für das Training von Modellen genutzt, und wie lange werden Prompts gespeichert?
- Welche Zertifizierungen liegen vor, insbesondere C5, und wie positioniert sich der Anbieter zu C3A?
Fazit
Datensouveränität ist keine politische Haltung, sondern eine Kette prüfbarer Eigenschaften: Wo liegen die Daten, welcher Rechtsordnung unterliegt der Betreiber, wer hält die Schlüssel, was bekomme ich beim Ausstieg zurück, und kann ich das Betriebsmodell später noch ändern? Der Data Act gibt Ihnen dafür ab Januar 2027 einen zusätzlichen Hebel, C3A liefert seit April 2026 prüfbare Kriterien, und der Rest ist Vertragsarbeit. Der praktikabelste Einstieg ist unspektakulär: Sortieren Sie Ihre Daten nach Schutzbedarf, bevor Sie über Anbieter reden. Und lassen Sie sich einen Testexport zeigen, solange Sie noch verhandeln.