

Der EU AI Act ist seit dem 1. August 2024 in Kraft und regelt, wie Unternehmen künstliche Intelligenz in der EU entwickeln und einsetzen. Seit dem 2. August 2026 gilt der Großteil der Regeln. Die strengen Pflichten für Hochrisiko-KI greifen nach dem AI Omnibus allerdings erst im Dezember 2027 und im August 2028. Für Hersteller und Händler lautet die eigentliche Frage deshalb: An welcher Stelle im Unternehmen trifft die KI-Verordnung zu, und reicht die Datengrundlage, um später nachzuweisen, dass die KI auf geprüften Daten arbeitet?
Dieser Beitrag ordnet den Stand nach dem AI Omnibus ein, zeigt, was die Verordnung für Fertigung, Gesundheitswesen und Handel bedeutet, und erklärt, warum Data Governance und saubere Stammdaten zu einer wichtigen Grundlage für nachweisbare AI-Act-Compliance werden.
Hinweis: Der Beitrag gibt einen fachlichen Überblick und ersetzt keine Rechtsberatung.
Was ist der EU AI Act?
Der EU AI Act, offiziell Verordnung (EU) 2024/1689, ist das erste umfassende KI-Gesetz weltweit. Reguliert wird der Einsatz, die Technologie selbst bleibt offen. Je größer das Risiko eines KI-Systems für Gesundheit, Sicherheit oder Grundrechte, desto strenger fallen die Pflichten aus.
Entscheidend ist die Rolle. Anbieter entwickeln ein KI-System oder lassen es entwickeln und bringen es unter eigenem Namen in Verkehr oder nehmen es in Betrieb. Betreiber setzen es in eigener Verantwortung ein. Ein Maschinenbauer, der einen Copilot für Produkttexte lizenziert, ist Betreiber. Entwickelt derselbe Hersteller ein eigenes KI-System und bringt es unter seinem Namen auf den Markt, wird er zum Anbieter und trägt deutlich mehr Pflichten.
Für wen gilt der EU AI Act?
Der EU AI Act gilt für Unternehmen und Behörden, die KI-Systeme in der EU in Verkehr bringen oder in eigener Verantwortung nutzen. Anbieter sind auch dann erfasst, wenn sie ihren Sitz außerhalb der EU haben, Betreiber außerhalb der EU dann, wenn die Ergebnisse ihrer KI in der EU verwendet werden. Ausgenommen sind unter anderem rein private Nutzung, Forschung vor der Markteinführung sowie Militär, Verteidigung und nationale Sicherheit. Kleine und mittlere Unternehmen erhalten Erleichterungen, etwa eine vereinfachte technische Dokumentation. Der AI Omnibus dehnt einen Teil dieser Erleichterungen auf kleine Mid-Caps aus.
Aktueller Stand: die Fristen nach dem AI Omnibus
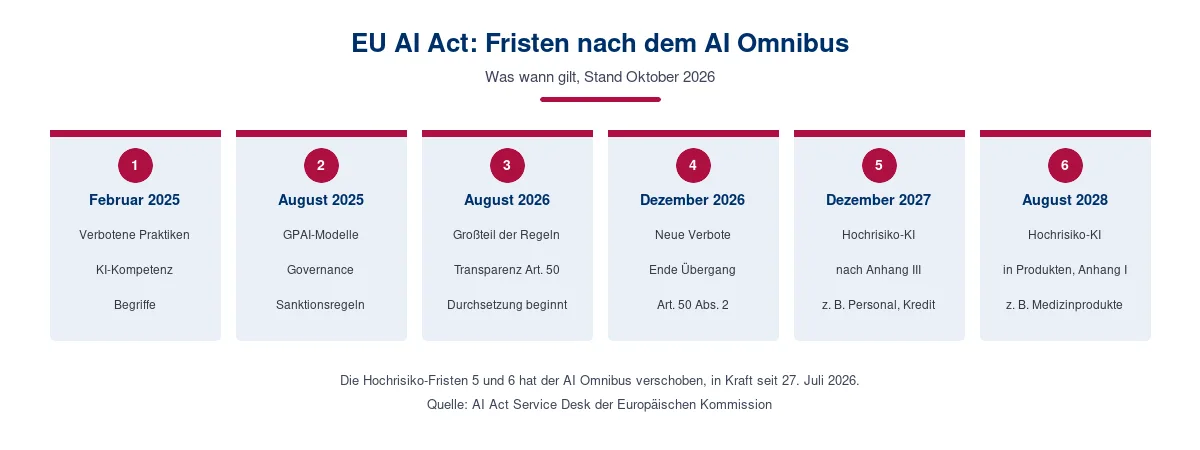
Am 27. Juli 2026 ist der AI Omnibus in Kraft getreten. Er verschiebt vor allem die Hochrisiko-Regeln. Die EU-Kommission begründet das in ihren Fragen und Antworten zum AI Act damit, dass die harmonisierten Normen, auf die sich Unternehmen bei der Umsetzung stützen sollen, nicht rechtzeitig fertig wurden. Die Zeitachse der EU-Kommission sieht heute so aus:
| Datum | Was gilt |
|---|---|
| 1. August 2024 | Die Verordnung tritt in Kraft |
| 2. Februar 2025 | Verbotene Praktiken, Begriffsbestimmungen, KI-Kompetenz |
| 2. August 2025 | Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck (GPAI), Governance, Sanktionsregeln |
| 2. August 2026 | Großteil der Regeln, Transparenzpflichten nach Artikel 50, Beginn der Durchsetzung unter anderem für Verbote, Transparenzpflichten und KI-Kompetenz |
| 2. Dezember 2026 | Neue Verbote für KI, die nicht einvernehmliche sexuelle Deepfakes oder Darstellungen sexuellen Kindesmissbrauchs erzeugt. Ende der Übergangsfrist nach Artikel 50 Absatz 2 für bestimmte generative Systeme, die schon vor dem 2. August 2026 auf dem Markt waren |
| 2. Dezember 2027 | Hochrisiko-KI nach Anhang III, etwa Personalauswahl oder Kreditwürdigkeitsprüfung |
| 2. August 2028 | Hochrisiko-KI in regulierten Produkten nach Anhang I, etwa Medizinprodukte, Aufzüge oder Spielzeug |
Zwei weitere Änderungen gehen in der Diskussion oft unter. Die Pflicht zur KI-Kompetenz aus Artikel 4 bleibt bestehen, verlangt aber nur noch Maßnahmen, die die KI-Kompetenz fördern, und kein garantiertes Niveau einzelner Beschäftigter. Kommission und Mitgliedstaaten übernehmen eine stärkere Rolle bei der Förderung. Außerdem erlaubt der Omnibus unter bestimmten Bedingungen die Verarbeitung besonderer Kategorien personenbezogener Daten, um Verzerrungen in KI-Systemen zu erkennen und zu korrigieren.
Vier Risikoklassen im Überblick
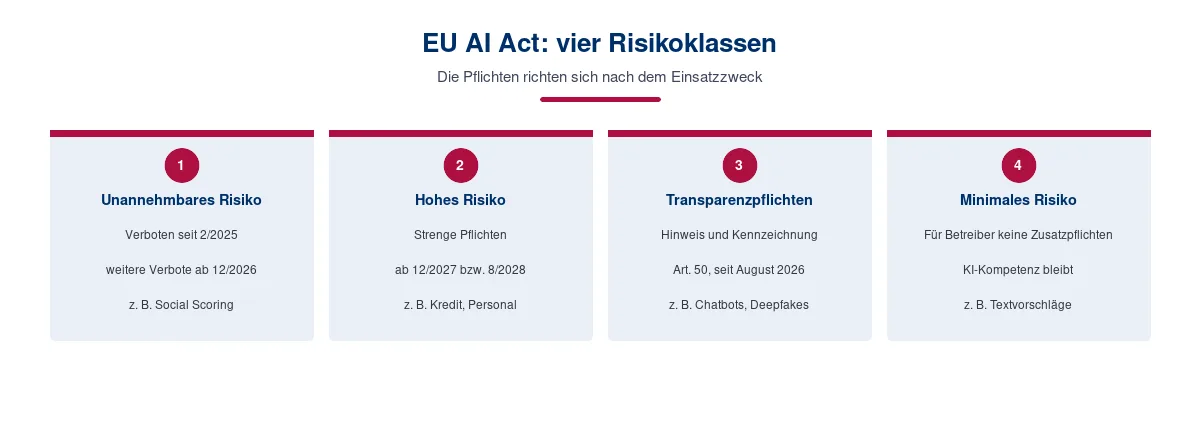
Die KI-Verordnung sortiert KI-Systeme nach ihrem Einsatzzweck. Ein und dasselbe Sprachmodell kann deshalb harmlos sein, wenn es Produkttexte vorschlägt, und Hochrisiko-KI, wenn es Bewerbungen vorsortiert.
| Risikoklasse | Beispiele | Was gilt |
|---|---|---|
| Unannehmbares Risiko | Social Scoring, Emotionserkennung am Arbeitsplatz, manipulative Techniken | Verboten seit Februar 2025, weitere Verbote ab Dezember 2026 |
| Hohes Risiko | KI in Personalauswahl und Kreditprüfung, KI in Medizinprodukten oder als Sicherheitsbauteil von Aufzügen | Risikomanagement, Datenqualität, Dokumentation, Protokollierung, menschliche Aufsicht, Konformitätsbewertung |
| Transparenzpflichten (Art. 50) | Chatbots, generierte Bilder, Audio und Video, Deepfakes | Hinweis- und Kennzeichnungspflichten seit August 2026 |
| Minimales Risiko | Spamfilter, Übersetzung, Vorschläge für Produkttexte | Für Betreiber keine zusätzlichen Pflichten, KI-Kompetenz bleibt |
Daneben regelt die Verordnung KI-Modelle mit allgemeinem Verwendungszweck, etwa große Sprachmodelle. Diese Pflichten treffen die Modellanbieter. Wer ein solches Modell nur nutzt, bleibt Betreiber. Wer es in ein eigenes KI-System einbaut und dieses unter eigenem Namen anbietet, wird Anbieter dieses Systems.
Was heute schon gilt, auch ohne Hochrisiko-KI
Die meisten Unternehmen setzen KI ein, die nicht als Hochrisiko gilt. Für sie zählen vor allem zwei Pflichten. Die erste ist die KI-Kompetenz nach Artikel 4, die seit Februar 2025 gilt und seit August 2026 durchgesetzt wird: Wer KI-Systeme einsetzt, muss Maßnahmen ergreifen, die die KI-Kompetenz der Beteiligten fördern, also ihr Verständnis für Chancen, Risiken und Grenzen der eingesetzten Systeme. Ein dokumentiertes Schulungskonzept eignet sich als interner Nachweis.
Die zweite sind die Transparenzpflichten nach Artikel 50. Anbieter generativer Systeme müssen Ausgaben maschinenlesbar als KI-generiert markieren, außer bei reiner Assistenz für Standardbearbeitung oder wenn die Eingaben nicht wesentlich verändert werden. Betreiber kennzeichnen Deepfakes und KI-Texte, die zur Information der Öffentlichkeit über Angelegenheiten von öffentlichem Interesse veröffentlicht werden, es sei denn, die Texte wurden von Menschen geprüft oder redaktionell kontrolliert und jemand trägt die redaktionelle Verantwortung. Produktbeschreibungen im Shop fallen in der Regel nicht darunter. Wer sie mit KI vorbereitet, sollte trotzdem dokumentieren, wer sie freigibt.
Was der EU AI Act für Fertigung, Gesundheitswesen und Handel bedeutet
Fertigung und Maschinenbau
Im Maschinen- und Anlagenbau liegt die Hochrisiko-Frage meist im Produkt selbst, und genau hier hat der AI Omnibus etwas verschoben: Die EU-Maschinenverordnung steht seitdem in Abschnitt B von Anhang I. Für Rechtsakte in diesem Abschnitt gelten nur einzelne Vorschriften des AI Act unmittelbar. Wie KI-gestützte Sicherheitsfunktionen in Maschinen konkret zu behandeln sind, sollten Hersteller deshalb früh im Rahmen ihrer Konformitätsbewertung klären. KI im PIM, die Produkttexte formuliert, Attribute aus Datenblättern extrahiert oder Artikel klassifiziert, gehört in aller Regel nicht dazu. Die typischen Fallstricke liegen woanders: im Recruiting-Tool der Personalabteilung, das ab Dezember 2027 unter Anhang III fällt, sofern es Bewerbungen filtert oder bewertet, oder im Service-Chatbot ohne KI-Hinweis.
Gesundheitswesen und Medizintechnik
Ist ein KI-System selbst ein Medizinprodukt oder dessen Sicherheitsbauteil und braucht das Produkt eine Konformitätsbewertung durch eine benannte Stelle, gilt es als Hochrisiko-KI nach Anhang I. Hersteller müssen dann Medizinprodukterecht und KI-Verordnung gemeinsam erfüllen, spätestens ab August 2028. Dabei zählt, dass Produkt-, Zulassungs- und Variantendaten konsistent sind, denn technische Dokumentation und KI-Datenbasis beziehen sich auf dieselben Produktstände. Patientenseitige Chatbots fallen zusätzlich unter die Transparenzpflicht.
Handel und E-Commerce
Im Handel betreffen die meisten Pflichten den Kundenkontakt. Ein KI-Assistent im Shop muss so gestaltet sein, dass Kunden erkennen, dass sie mit einer KI kommunizieren. Das ist zunächst Pflicht des Anbieters, Händler sollten es bei Auswahl und Konfiguration trotzdem prüfen. Generierte Bilder, Videos oder Stimmen, die als Deepfake gelten, muss der Händler als Betreiber kennzeichnen. Als Hochrisiko gilt dagegen die Kreditwürdigkeitsprüfung von Privatkunden, etwa für den Ratenkauf, ebenso KI in der Personalauswahl. KI-gestützte Produktbeschreibungen lösen in der Regel keine zusätzlichen Pflichten aus. Eine redaktionelle Freigabe bleibt trotzdem sinnvoll, schon wegen Produkthaftung und Wettbewerbsrecht. Am einfachsten gelingt das, wenn KI-Texte im PIM-System denselben Freigabe-Workflow durchlaufen wie alle anderen Produktdaten.
Warum Datenqualität und Master Data Governance die Grundlage bilden
Ein zentraler Teil der Hochrisiko-Pflichten ist ein Datenthema. Anbieter von Hochrisiko-KI müssen nach Artikel 10 sicherstellen, dass Trainings-, Validierungs- und Testdaten relevant, hinreichend repräsentativ und so weit wie möglich fehlerfrei und vollständig sind. Systeme ohne trainiertes Modell trifft das nur für die Testdaten. Gefordert sind Data-Governance-Verfahren, die Herkunft, Aufbereitung, Anreicherung und Aktualisierung der Daten abdecken, dazu eine Prüfung auf Datenlücken. Betreiber müssen ihrerseits nach Artikel 26 Absatz 4 sicherstellen, dass die Eingabedaten relevant und ausreichend repräsentativ sind, soweit sie diese Daten kontrollieren.
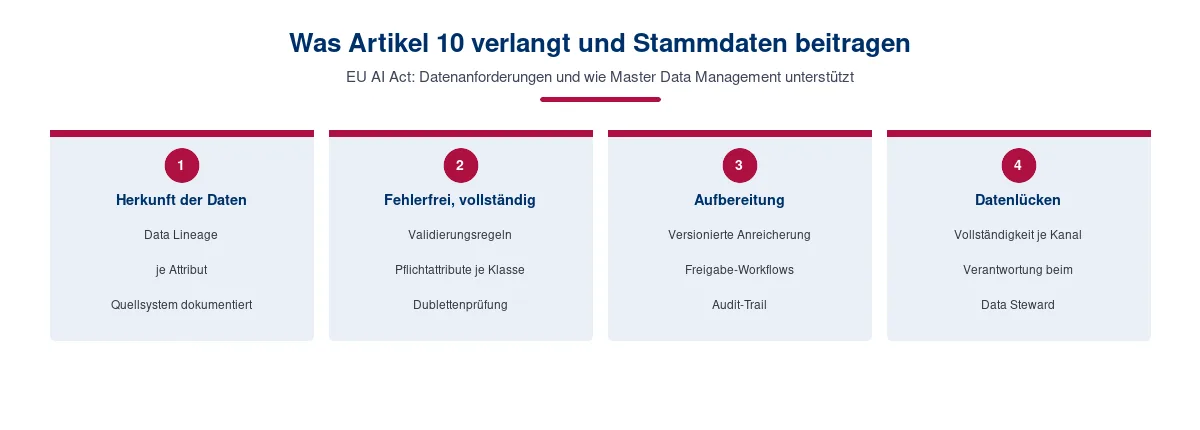
Vieles davon lässt sich mit einem funktionierenden Master Data Management organisatorisch abbilden, nur unter anderem Namen. Data Lineage beantwortet die Frage nach der Herkunft. Validierungsregeln und Pflichtattribute je Produktklasse sichern Vollständigkeit. Freigabe-Workflows und Audit-Trails dokumentieren, wer wann welchen Wert geändert hat.
| Anforderung im EU AI Act | Was im Stammdatenmanagement dabei unterstützt |
|---|---|
| Herkunft der Daten (Art. 10 Abs. 2 lit. b) | Data Lineage und Quellsystem je Attribut |
| Aufbereitung nachvollziehbar machen (Art. 10 Abs. 2 lit. c) | Versionierte Anreicherung, Klassifizierung und Übersetzung mit Freigabe |
| Fehlerfrei und vollständig (Art. 10 Abs. 3) | Validierungsregeln, Pflichtattribute je Klasse, Dublettenprüfung |
| Datenlücken erkennen (Art. 10 Abs. 2 lit. h) | Vollständigkeitskennzahlen je Kanal und Produktklasse |
| Passende Eingabedaten des Betreibers (Art. 26 Abs. 4) | Freigegebene Golden Records als einzige Quelle für KI-Systeme |
Das gilt auch für Unternehmen, die keine Hochrisiko-KI betreiben. KI-Funktionen sind immer nur so verlässlich wie die Produktdaten, auf die sie zugreifen. Lückenhafte Attribute und doppelt geführte Varianten erzeugen fehlerhafte Vorschläge, ob reguliert oder nicht. Ob sich Datenqualität im Unternehmen messen und steuern lässt, entscheidet deshalb über den Nutzen von KI ebenso wie über ihre Prüfbarkeit, denn nur gute Stammdaten machen KI wirksam.
Fünf erste Schritte Richtung AI-Act-Compliance
- KI-Inventar anlegen: Alle KI-Systeme im Unternehmen samt Zweck, Nutzergruppe und Datenquellen erfassen. Eingekaufte KI-Funktionen in ERP, CRM, PIM und Shop gehören dazu.
- Rolle und Risikoklasse je System bestimmen: Anbieter oder Betreiber, Anhang I, Anhang III, Transparenzpflicht oder minimales Risiko. Für eine erste Einschätzung hilft der Compliance Checker der EU-Kommission.
- Datengrundlage prüfen: Herkunft, Vollständigkeit und Verantwortlichkeiten der Daten klären, die in KI-Systeme fließen. Hier entscheidet sich, ob spätere Nachweise möglich sind.
- Aufsicht und Protokollierung festlegen: Menschliche Freigaben, Rollenrechte und Logs dort verankern, wo KI Entscheidungen vorbereitet.
- KI-Kompetenz aufbauen: Schulungen für alle, die KI-Systeme bedienen oder ihre Ergebnisse verantworten, abgestimmt auf Aufgabe und Vorwissen.
Wie Viamedici einen nachweisbaren KI-Einsatz unterstützt
Keine Software macht ein Unternehmen AI-Act-konform. Sie kann aber Voraussetzungen schaffen, die sich später belegen lassen. Mit VIA/MDM, unserer Master Data Management Software, führt Viamedici Produkt-, Kunden- und Lieferantendaten zusammen und hält die Datengrundlage, auf die KI-Funktionen zugreifen, an einer Stelle: mit Validierungsregeln, Freigabe-Workflows, Rollenrechten und einer nachvollziehbaren Änderungshistorie.
Beim Betrieb geht es um die Frage, wo die Daten liegen. Die EPIM-Plattform lässt sich cloudbasiert, hybrid oder on-premise betreiben, sodass Unternehmen den Ort ihrer Daten selbst festlegen können. Welche Kriterien dabei zählen, beschreibt unser Beitrag zur Datensouveränität.
Für Produktdaten setzen Hersteller und Händler VIA/PIM360° ein, unser PIM-System: Attribute, Produkttexte und Übersetzungen werden dort zentral gepflegt und über Freigabe-Workflows an die Kanäle ausgespielt. Für KI-Funktionen im PIM empfiehlt sich ein einfacher Grundsatz: Vorschläge bleiben Vorschläge, bis ein Mensch sie freigibt, und jede übernommene Änderung bleibt nachvollziehbar. Welche Einsatzfelder sich dafür eignen und wo die Grenzen liegen, zeigt unser Beitrag zu KI im PIM.
Fazit
Für die meisten Hersteller und Händler ist der EU AI Act weniger eine Verbotsliste als ein Dokumentationsauftrag. Wer seine KI-Systeme kennt, Verantwortliche benannt hat und die Datenbasis im Griff hat, hat einen großen Teil der Vorarbeit erledigt, bevor die Hochrisiko-Fristen 2027 und 2028 greifen. Bis dahin bleibt genug Zeit für eine saubere Datenbasis. Für einen Spurt kurz vor Fristende reicht sie nicht.
Sie wollen wissen, wie belastbar Ihre Produkt- und Stammdaten als Grundlage für KI sind? Sprechen Sie mit unseren Expertinnen und Experten über eine Bestandsaufnahme Ihrer Datenbasis.